Tu nube. Mapeada en el grafo, probada por pentest, inmutable en auditoría.
Arkhein unifica AWS, Azure, GCP, OCI y Huawei Cloud en un grafo vivo — combinando emulación activa de rutas de ataque, remediación de ciclo cerrado (NL → PR) y dossieres de cumplimiento con custodia criptográfica.
Una plataforma soberana · Cinco nubes · Atestación continua lista para auditoría


Un grafo. Toda nube. Respuestas reales.
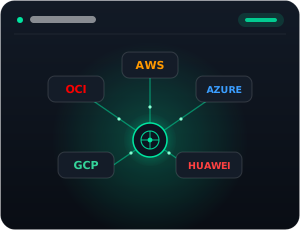
Nubes unificadas en un único grafo — AWS · Azure · GCP · OCI · Huawei
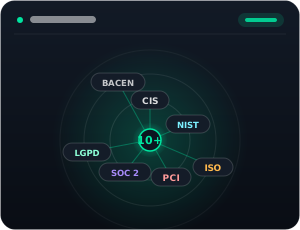
Marcos de cumplimiento mapeados — BACEN 4893, LGPD, PCI-DSS, SOC 2, ISO 27001
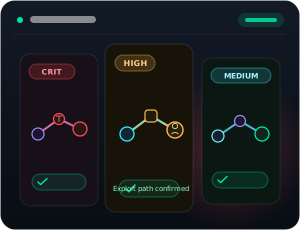
De los hallazgos priorizados por puntos de estrangulamiento (choke points) reales
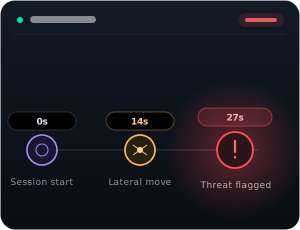
Ghost Mode detecta y bloquea movimiento lateral en menos de 30 segundos
Prueba Regulatoria Continua, Sellada Criptográficamente.
Desde finanzas globales y SaaS corporativo hasta salud y soberanía nacional: Arkhein conecta los mandatos regulatorios con el estado real de su infraestructura multinube, transformando la telemetría efímera en prueba continua y matemáticamente verificable.
Los Estándares Globales son el requisito
PCI-DSS 4.0, BACEN 4.893 & IN 85, DORA, SOC 2, ISO 27001, HIPAA y LGPD/GDPR exigen verificación continua de controles, segmentación zero-trust y registros de auditoría inmutables.
Arkhein es la capa de control
Correlación en grafo vivo en AWS, Azure, GCP, OCI y Huawei. Detección continua de rutas de ataque, mitigación de choke points y remediación GitOps cerrada mediante Pull Requests de Terraform.
Master Attestation Vault es la prueba
La evidencia forma parte del producto, no es papeleo posterior a la auditoría. Dossiers firmados criptográficamente (ECDSA P-256) verificables por auditores externos sin necesidad de credenciales de la plataforma.
PCI-DSS 4.0, BACEN y DORA
Verificación continua de PCI-DSS 4.0 (Req. 11.4 para pentest continuo), BACEN Resolução 4.893 / IN 85 (Artículos 8, 9, 10, 11) y DORA de la UE (Artículos 9, 10, 12, 26). Correlación automatizada para mantener a las entidades financieras resilientes y listas para auditorías las 24 horas.
SOC 2 Type II e ISO 27001:2022
Mapeo integral según los criterios de SOC 2 Trust Services (CC6.1, CC6.6, CC6.7, CC7.2) y controles del Anexo A de ISO/IEC 27001:2022 (A.5.15, A.8.3, A.8.20, A.8.24). Aprobación de seguridad B2B sin fricciones respaldada por verificación continua.
Bóveda Soberana HIPAA, LGPD y GDPR
Protección estricta de ePHI bajo HIPAA Security Rule (§164.312), GDPR (Artículos 25, 32) y LGPD (Artículo 46) junto con Secreto Bancario (LC 105). Implementación on-prem y VPC soberana que garantiza cero fuga de datos y aislamiento total.
Prueba Criptográfica y /verify
Cada informe de cumplimiento y paquete de evidencias está sellado con firmas digitales ECDSA P-256 y hashes SHA-256. Auditores externos (BACEN, QSAs de PCI, Big Four) verifican la autenticidad al instante en el portal público sin credenciales en la plataforma.
Todo lo que ve un atacante —
antes que él.
Un grafo, desde el descubrimiento hasta la remediación — no otra lista de hallazgos.
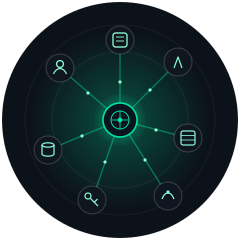
Grafo de Seguridad
Cada recurso, identidad y relación entre tus nubes en un único grafo consultable — enriquecido en tiempo real por eventos y telemetría de cargas de trabajo fuera de banda.
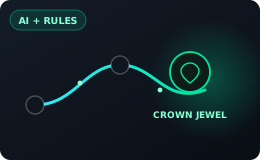
Análisis de Rutas de Ataque
Ghost Mode combina análisis determinista y con IA de rutas de ataque para revelar las rutas reales y explotables hacia tus activos más críticos.
CSPM, DSPM y Cumplimiento
Postura continua y DSPM con muestreo profundo en buckets S3 y OBS, mapeados a CIS, NIST, ISO, PCI, SOC 2, LGPD y BACEN — con evidencias listas para auditoría.
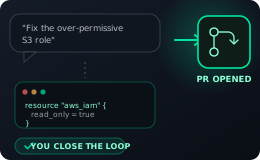
Remediación en Bucle Cerrado y Contención
Del punto de estrangulamiento en el grafo a la contención activa en tiempo de ejecución o síntesis de Pull Requests Terraform con validación Checkov. Hallazgos cerrados atómicamente tras el merge.
De cuentas de nube a hallazgos resueltos.
Cuatro pasos, un solo ciclo — sin agentes, sin fricción.
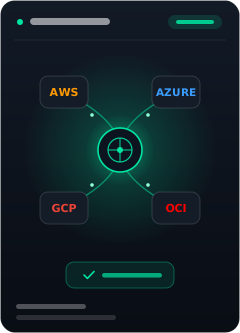
1
Conectar
Incorpora AWS, OCI, GCP, Azure y Huawei Cloud en minutos con roles de solo lectura y alcance limitado.
2
Escanear
Prowler y el escáner en Go mapean cada recurso, identidad y mala configuración.
3
Analizar
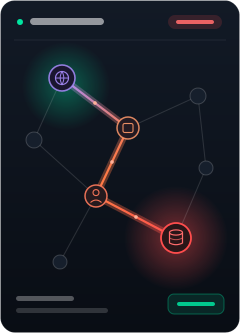
Arkhein construye el grafo, puntúa el riesgo y encuentra rutas de ataque entre nubes.
4
Remediar
Envía correcciones como pull requests en Terraform y exporta evidencia de cumplimiento.
Precios que escalan con
tu huella en la nube.
Contratos anuales, facturados una vez al año. Sin plan mensual self-service — cada compromiso comienza con una demo dimensionada para tu entorno.
Professional
Para equipos que empiezan en seguridad en la nube
$
≈ $9,167/mo · billed annually
- Hasta 5 cuentas de nube (AWS, GCP, Azure, OCI o Huawei Cloud)
- Hasta 500 IPs y 30 nodos K8s
- Grafo de Seguridad + CSPM + CIS Benchmarks (5 proveedores)
- Ghost Mode v2 — 20 informes/mes
- SIEM + CDR + UEBA (4 proveedores)
- CIEM + Seguridad de Contenedores + Escaneo de IaC
- Motor Regulatorio — 3 marcos
- Ask Arkhein — 200 consultas/mes
Scale
Para programas de seguridad en la nube en expansión
$
≈ $14,583/mo · billed annually
- Hasta 15 cuentas de nube (AWS, GCP, Azure, OCI, Huawei Cloud)
- Hasta 1.000 IPs y 75 nodos K8s
- Todo lo de Professional
- Ghost Mode v2 — Ilimitado
- Puppet Master APE — 12 compromisos/año
- Capa de Inteligencia IA + RESPOND (HITL)
- Motor Regulatorio — 5 marcos
- Seguridad de Contenedores (EKS / OKE / GKE)
- Soporte prioritario
Enterprise
Para grandes empresas — con opción self-hosted disponible
Custom
Custom contract · self-hosted option available
- Todo lo de Scale, más:
- Cuentas de nube ilimitadas (AWS, GCP, Azure, OCI, Huawei Cloud), opción self-hosted
- Compromisos ilimitados de Puppet Master
- Agente de Gestión con IA + RESPOND autónomo
- SSO/SAML, SLA del 99,9%, Servicios Profesionales
Respuestas para equipos de seguridad y
cumplimiento
Respuestas claras sobre cómo Arkhein protege tu multi-nube — desde la incorporación hasta impulsar tu negocio.
Arkhein conecta tus cuentas de AWS, OCI, GCP, Azure y Huawei Cloud y construye un grafo vivo de cada recurso, identidad y relación. Ejecuta escaneos CSPM continuos, encuentra rutas de ataque entre nubes con Ghost Mode, mapea el cumplimiento y puede enviar correcciones como pull requests en Terraform.
Los escáneres te entregan miles de hallazgos aislados. Arkhein los conecta en un grafo, para que veas la ruta real que seguiría un atacante hacia tus activos más críticos — y corrijas el cuello de botella en lugar de la checklist. También está disponible self-hosted, algo que los proveedores solo-SaaS no ofrecen.
Hoy: AWS, OCI, GCP, Azure y Huawei Cloud. El cumplimiento se mapea a CIS, NIST 800-53, ISO 27001, PCI-DSS, SOC 2, LGPD y BACEN, con evidencia exportable para auditores.
Conectar una cuenta lleva minutos, con roles de solo lectura y alcance limitado — sin agentes. Tu primer análisis de rutas de ataque está listo desde el primer escaneo, y se incluye una incorporación guiada.
Sí. Las credenciales están cifradas, el acceso es limitado y de solo lectura, y cada acción queda auditada. Para entornos regulados o con soberanía de datos, Arkhein puede ejecutarse totalmente self-hosted en tu propia infraestructura.
Arkhein se cobra según el valor y la huella en la nube, en tres niveles, de Professional a Enterprise. No hay prueba self-service — reserva una demo y nuestro equipo dimensionará el plan adecuado para tu entorno.
Nos encantaría saber de ti.
Ya sea que estés listo para comenzar un proyecto o tengas preguntas, nuestro equipo está aquí para ayudarte.
¿Listo para ver tu nube
como la ve un atacante?
Reserva una demo y nuestro equipo te mostrará Arkhein en tu propia nube.