Sua nuvem. Mapeada no grafo, comprovada por pentest, imutável em auditoria.
O Arkhein unifica AWS, Azure, GCP, OCI e Huawei Cloud em um grafo vivo — combinando validação ativa de caminhos de ataque, remediação de ciclo fechado (NL → PR) e dossiês de conformidade com custódia criptográfica.
Uma plataforma soberana · Cinco nuvens · Atestação auditável contínua


Um grafo. Toda nuvem. Respostas reais.
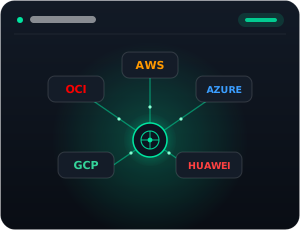
Nuvens unificadas em um único grafo — AWS · Azure · GCP · OCI · Huawei
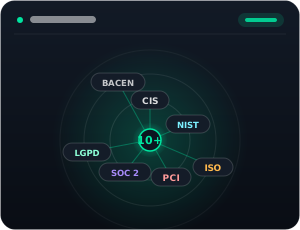
Frameworks de conformidade mapeados — BACEN 4893, LGPD, PCI-DSS, SOC 2, ISO 27001
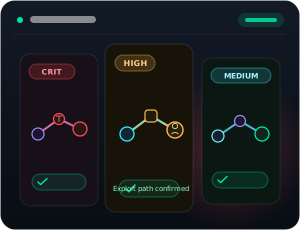
Dos achados priorizados por ponto de estrangulamento (choke point) real
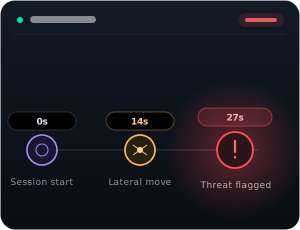
O Ghost Mode identifica e bloqueia movimento lateral em menos de 30 segundos
Sua instituição está pronta para comprovar a conformidade regulatória contínua?
De finanças globais e SaaS enterprise a saúde e soberania nacional: o Arkhein conecta exigências regulatórias ao estado real da sua infraestrutura multi-nuvem — transformando telemetria efêmera em prova contínua e matematicamente verificável.
Padrões Globais são a exigência
PCI-DSS 4.0, BACEN 4.893 & IN 85, DORA, SOC 2, ISO 27001, HIPAA e LGPD/GDPR exigem verificação contínua de controles, gestão de acessos privilegiados, segmentação de redes e trilhas de auditoria imutáveis.
Arkhein é a camada de controle
Correlação viva em grafo em 5 nuvens. Detecção contínua de attack paths, mitigação de choke points e remediação closed-loop GitOps via Pull Requests Terraform validados.
Master Attestation Vault é a prova
A evidência passa a fazer parte do produto, e não de papéis pós-auditoria. Dossiês assinados criptograficamente (ECDSA P-256) verificáveis por auditores externos sem credenciais da plataforma.
PCI-DSS 4.0, BACEN & DORA
Verificação contínua do PCI-DSS 4.0 (Req. 11.4 para pentest contínuo), BACEN Resolução 4.893 / IN 85 (Artigos 8, 9, 10, 11) e EU DORA (Artigos 9, 10, 12, 26). Correlação automatizada para manter instituições financeiras resilientes e preparadas para auditorias 24 horas por dia.
SOC 2 Type II & ISO 27001:2022
Mapeamento completo contra critérios SOC 2 Trust Services (CC6.1, CC6.6, CC6.7, CC7.2) e controles do Anexo A da ISO/IEC 27001:2022 (A.5.15, A.8.3, A.8.20, A.8.24). Homologação de segurança B2B sem fricção com verificação postural ininterrupta.
HIPAA, LGPD & GDPR Sovereign Vault
Proteção rígida de dados médicos eletrônicos (ePHI) sob HIPAA Security Rule (§164.312), GDPR (Artigos 25, 32) e LGPD (Artigo 46) com Sigilo Bancário (LC 105). Implantação on-prem e VPC soberana garantindo zero egress de dados e isolamento perimetral absoluto.
Prova Criptográfica & /verify
Cada relatório de conformidade e pacote de evidências é selado com assinaturas digitais ECDSA P-256 e hashes SHA-256. Auditores externos (BACEN, QSAs do PCI, Big Four) verificam a autenticidade instantaneamente no portal público sem precisar de credenciais na plataforma.
Tudo o que um atacante vê —
antes dele.
Um grafo, da descoberta à remediação — não mais uma lista de achados.
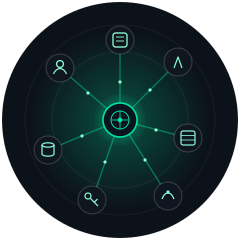
Grafo de Segurança
Todo recurso, identidade e relação entre suas nuvens em um único grafo consultável — enriquecido em tempo real por eventos e telemetria de workloads out-of-band.
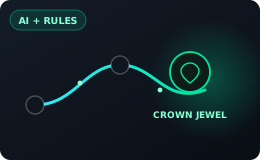
Análise de Caminhos de Ataque
O Ghost Mode combina análise determinística e por IA de caminhos de ataque para revelar as rotas reais e exploráveis até seus ativos mais críticos.
CSPM, DSPM & Conformidade
Postura contínua e DSPM com amostragem profunda em buckets S3 e OBS, mapeados para CIS, NIST, ISO, PCI, SOC 2, LGPD e BACEN — com evidências prontas para auditoria.
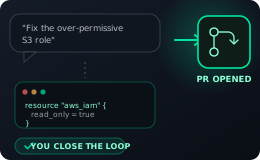
Remediação em Ciclo Fechado & Contenção
Do ponto de estrangulamento no grafo à contenção ativa em runtime ou síntese de Pull Requests Terraform com validação Checkov. Achados encerrados atomicamente após o merge.
De contas de nuvem a achados resolvidos.
Quatro etapas, um único ciclo — sem agentes, sem atrito.
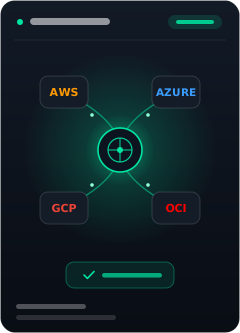
1
Conectar
Conecte AWS, OCI, GCP, Azure e Huawei Cloud em minutos com papéis de acesso somente leitura e escopo restrito.
2
Escanear
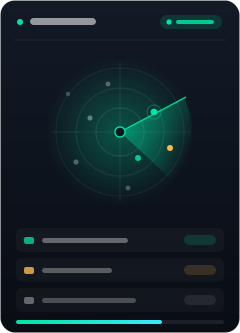
O Prowler e o scanner em Go mapeiam todo recurso, identidade e má configuração.
3
Analisar
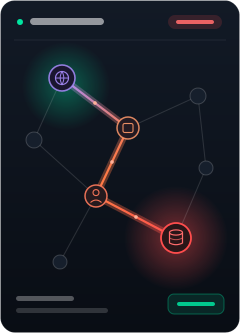
O Arkhein constrói o grafo, pontua o risco e encontra caminhos de ataque entre nuvens.
4
Remediar
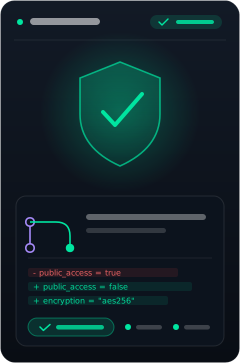
Envie correções como pull requests em Terraform e exporte evidências de conformidade.
Preços que escalam com
sua pegada de nuvem.
Contratos anuais, cobrados uma vez por ano. Sem plano mensal self-service — todo engajamento começa com uma demonstração dimensionada para o seu ambiente.
Professional
Para equipes começando na segurança em nuvem
$
≈ $9,167/mo · billed annually
- Até 5 contas de nuvem (AWS, GCP, Azure, OCI ou Huawei Cloud)
- Até 500 IPs e 30 nós K8s
- Grafo de Segurança + CSPM + CIS Benchmarks (5 provedores)
- Ghost Mode v2 — 20 relatórios/mês
- SIEM + CDR + UEBA (4 provedores)
- CIEM + Segurança de Contêineres + Varredura de IaC
- Motor Regulatório — 3 frameworks
- Ask Arkhein — 200 consultas/mês
Scale
Para programas de segurança em nuvem em expansão
$
≈ $14,583/mo · billed annually
- Até 15 contas de nuvem (AWS, GCP, Azure, OCI, Huawei Cloud)
- Até 1.000 IPs e 75 nós K8s
- Tudo do plano Professional
- Ghost Mode v2 — Ilimitado
- Puppet Master APE — 12 engajamentos/ano
- Camada de Inteligência IA + RESPOND (HITL)
- Motor Regulatório — 5 frameworks
- Segurança de Contêineres (EKS / OKE / GKE)
- Suporte prioritário
Enterprise
Para grandes empresas — com opção self-hosted
Custom
Custom contract · self-hosted option available
- Tudo do plano Scale, mais:
- Contas de nuvem ilimitadas (AWS, GCP, Azure, OCI, Huawei Cloud), opção self-hosted
- Engajamentos ilimitados do Puppet Master
- Agente de Gestão com IA + RESPOND autônomo
- SSO/SAML, SLA de 99,9%, Serviços Profissionais
Respostas para equipes de segurança e
conformidade
Respostas claras sobre como o Arkhein protege sua multi-nuvem — do onboarding até impulsionar o seu negócio.
O Arkhein conecta suas contas AWS, OCI, GCP, Azure e Huawei Cloud e constrói um grafo vivo de todo recurso, identidade e relação. Ele executa varreduras CSPM contínuas, encontra caminhos de ataque entre nuvens com o Ghost Mode, mapeia conformidade e pode enviar correções como pull requests em Terraform.
Scanners entregam milhares de achados isolados. O Arkhein os conecta em um grafo, para que você veja o caminho real que um atacante seguiria até seus ativos mais críticos — e corrija o ponto de estrangulamento em vez da checklist. Também está disponível self-hosted, algo que fornecedores só-SaaS não oferecem.
Hoje: AWS, OCI, GCP, Azure e Huawei Cloud. A conformidade é mapeada para CIS, NIST 800-53, ISO 27001, PCI-DSS, SOC 2, LGPD e BACEN, com evidências exportáveis para auditores.
Conectar uma conta leva minutos, com papéis de acesso somente leitura e escopo restrito — sem agentes. Sua primeira análise de caminhos de ataque fica pronta já na primeira varredura, e um onboarding guiado está incluído.
Sim. As credenciais são criptografadas, o acesso é restrito e somente leitura, e toda ação é auditada. Para ambientes regulados ou com exigência de soberania de dados, o Arkhein pode rodar totalmente self-hosted na sua própria infraestrutura.
O Arkhein é precificado por valor e pegada de nuvem, em três níveis, do Professional ao Enterprise. Não há teste self-service — agende uma demonstração e nossa equipe vai dimensionar o plano certo para o seu ambiente.
Adoraríamos ouvir você.
Esteja você pronto para começar um projeto ou apenas com dúvidas, nossa equipe está aqui para ajudar.
Pronto para ver sua nuvem
como um atacante vê?
Agende uma demonstração e nossa equipe vai te mostrar o Arkhein na sua própria nuvem.