Por que criamos a Arkhein
Equipes de segurança estão soterradas em alertas de nuvem desconexos — mas os atacantes não veem uma lista, veem um caminho. A Arkhein existe para dar aos defensores essa mesma visão: um mapa em tempo real de cada recurso, identidade e permissão, com os caminhos de ataque reais até o que realmente importa.
Criado para proteger todas as principais nuvens


Um grafo. Toda nuvem. Respostas reais.
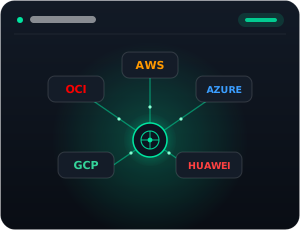
Nuvens unificadas em um único grafo — AWS · Azure · GCP · OCI · Huawei
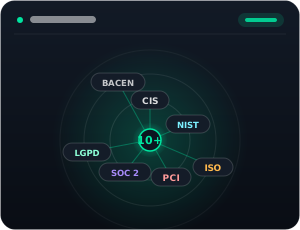
Frameworks de conformidade mapeados — BACEN 4893, LGPD, PCI-DSS, SOC 2, ISO 27001
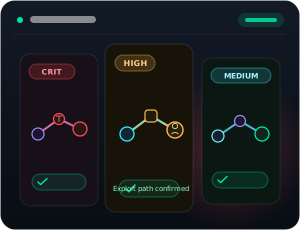
Dos achados priorizados por ponto de estrangulamento (choke point) real
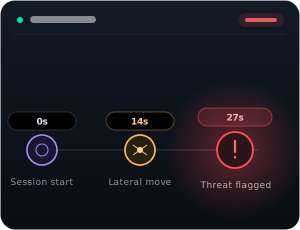
O Ghost Mode identifica e bloqueia movimento lateral em menos de 30 segundos
Redefinindo como as empresas
protegem a nuvem
Acreditamos que as violações na nuvem devem ser interrompidas na fase de design — não descobertas depois do fato.
Visão
Um mundo em que cada equipe de segurança consegue ver a sua nuvem da mesma forma que um atacante — e fechar o caminho antes que ele seja usado. Sem mais triagem de milhares de achados isolados sem saber qual deles realmente importa.
Missão
Transformar o caos do multi-cloud em um único grafo vivo — cada recurso, identidade e permissão em AWS, Azure, GCP, OCI e Huawei Cloud — e revelar o punhado de pontos de estrangulamento que quebram o maior número de caminhos de ataque de uma só vez.
Abordagem
Um único grafo em AWS, Azure, GCP, OCI e Huawei Cloud — cada recurso, identidade e permissão conectados, para que um caminho de ataque seja algo que você vê, não algo que você reconstrói depois do fato.
Postura de segurança
Aplicamos à nossa própria infraestrutura o mesmo padrão que auditamos para clientes. Isolamento de rede por identidade, construído sobre Cilium/eBPF, está sendo implantado em nosso cluster de produção — alinhado aos controles de network policy default-deny do CIS Kubernetes Benchmark.
Respostas para equipes de segurança e
conformidade
Respostas claras sobre como o Arkhein protege sua multi-nuvem — do onboarding até impulsionar o seu negócio.
O Arkhein conecta suas contas AWS, OCI, GCP, Azure e Huawei Cloud e constrói um grafo vivo de todo recurso, identidade e relação. Ele executa varreduras CSPM contínuas, encontra caminhos de ataque entre nuvens com o Ghost Mode, mapeia conformidade e pode enviar correções como pull requests em Terraform.
Scanners entregam milhares de achados isolados. O Arkhein os conecta em um grafo, para que você veja o caminho real que um atacante seguiria até seus ativos mais críticos — e corrija o ponto de estrangulamento em vez da checklist. Também está disponível self-hosted, algo que fornecedores só-SaaS não oferecem.
Hoje: AWS, OCI, GCP, Azure e Huawei Cloud. A conformidade é mapeada para CIS, NIST 800-53, ISO 27001, PCI-DSS, SOC 2, LGPD e BACEN, com evidências exportáveis para auditores.
Conectar uma conta leva minutos, com papéis de acesso somente leitura e escopo restrito — sem agentes. Sua primeira análise de caminhos de ataque fica pronta já na primeira varredura, e um onboarding guiado está incluído.
Sim. As credenciais são criptografadas, o acesso é restrito e somente leitura, e toda ação é auditada. Para ambientes regulados ou com exigência de soberania de dados, o Arkhein pode rodar totalmente self-hosted na sua própria infraestrutura.
O Arkhein é precificado por valor e pegada de nuvem, em três níveis, do Professional ao Enterprise. Não há teste self-service — agende uma demonstração e nossa equipe vai dimensionar o plano certo para o seu ambiente.
Pronto para ver sua nuvem
como um atacante vê?
Agende uma demonstração e nossa equipe vai te mostrar o Arkhein na sua própria nuvem.